Перейти к содержанию

Один контракт для каждой команды в твоей организации

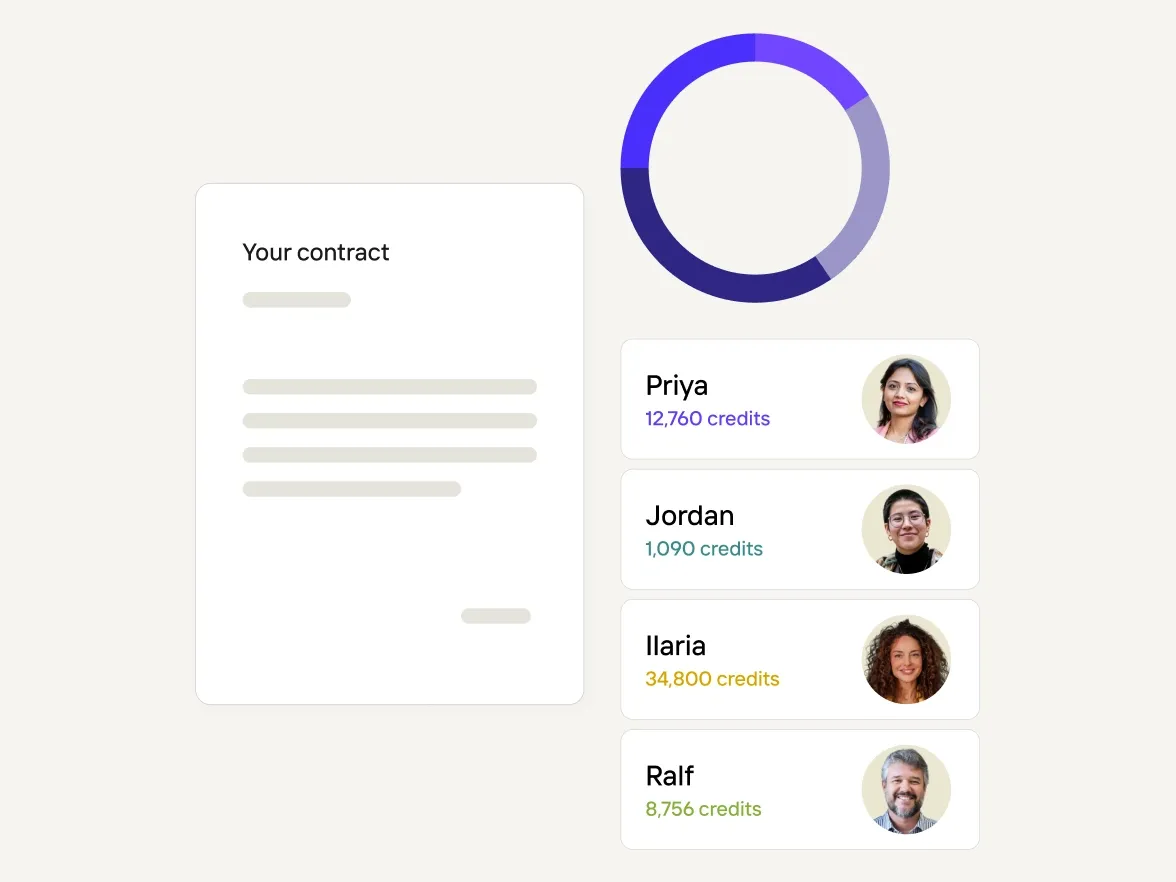
Один контракт, один счет, общий кредитный пул. Отдельные рабочие пространства с ролевым доступом: финансы всегда на виду, а работа каждой команды остается только их делом.
Что ты получаешь

Создано для того, как на самом деле работают команды Enterprise

Управляй несколькими командами по одному контракту

Добавь новую продуктовую линейку, регион или интеграционную команду без заключения нового контракта. Каждая команда работает в своём рабочем пространстве с ролями владельца, редактора и зрителя. Команды бренда блокируют шаблоны, чтобы другие команды редактировали их только в рамках правил, сохраняя единый стиль бренда в масштабе.

Атрибуция использования по командам

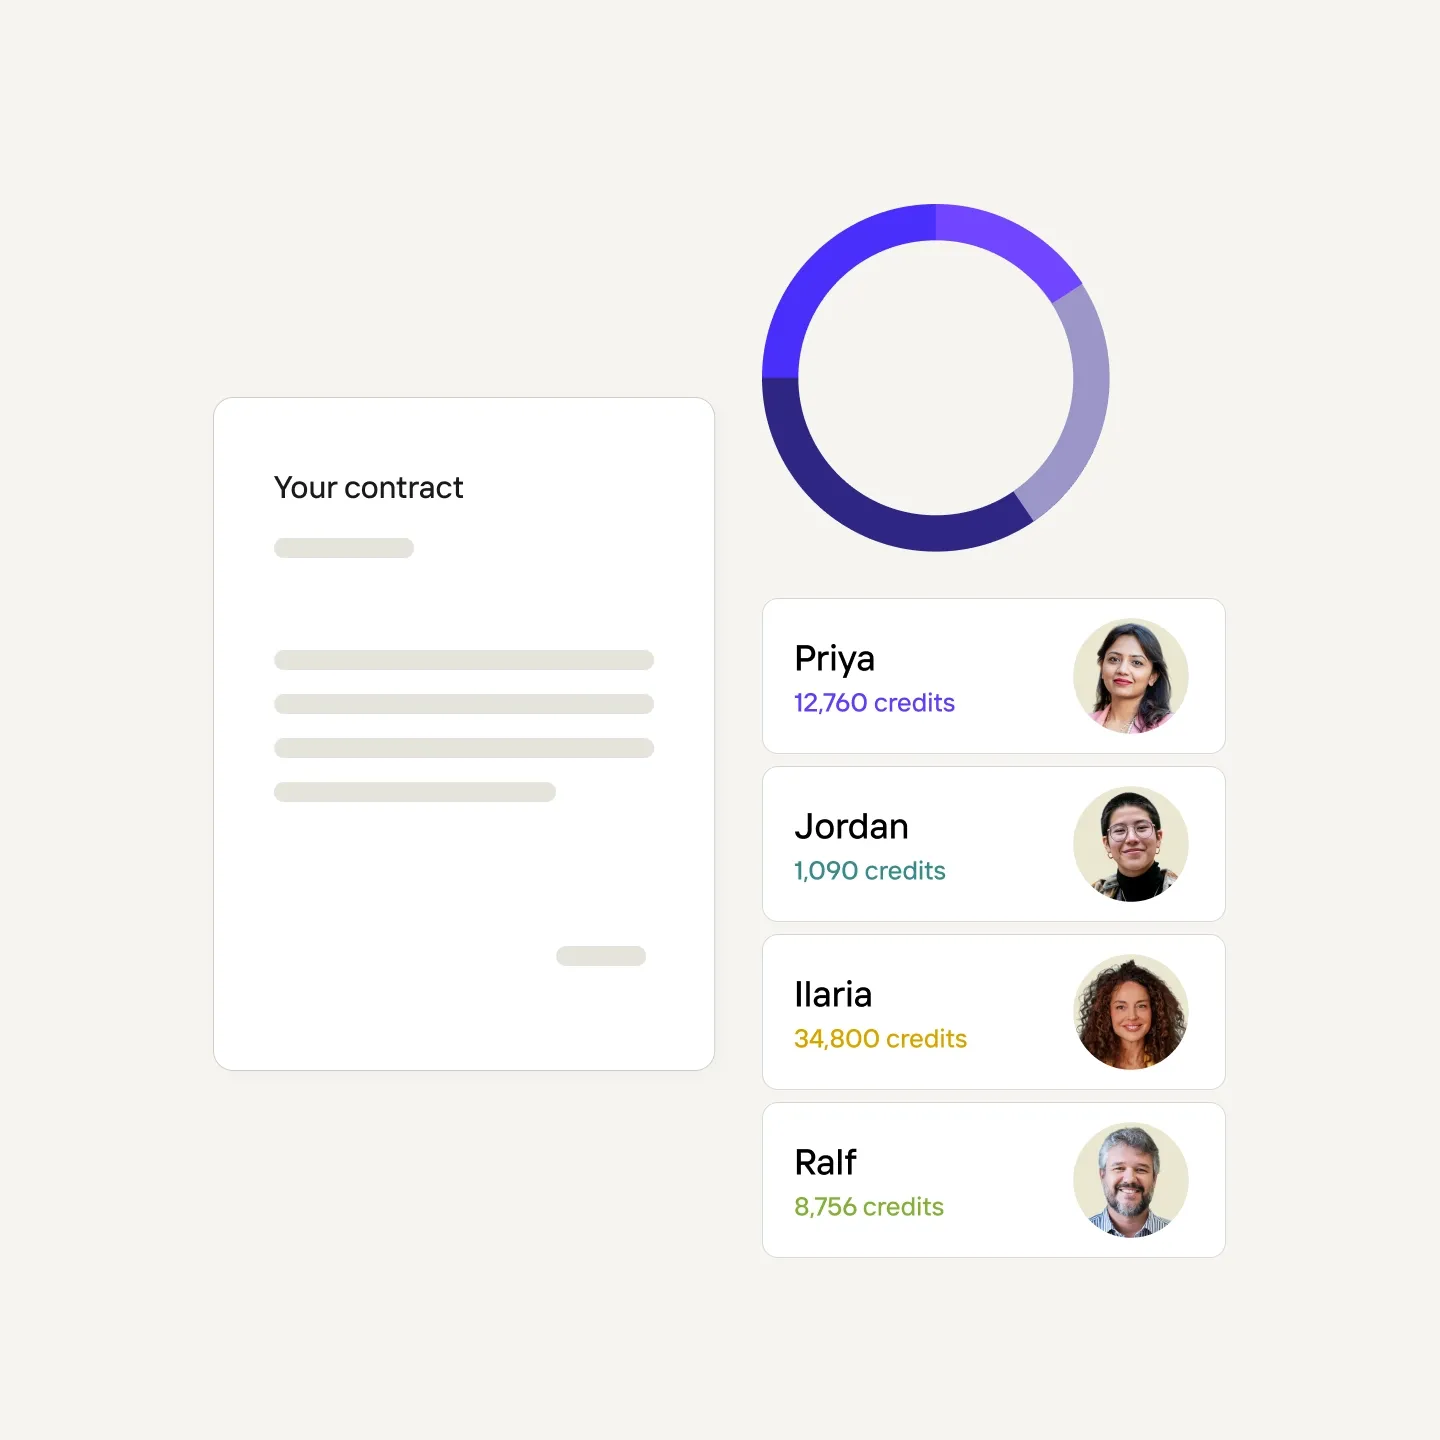
Каждый кредит отслеживается до команды, которая его использовала, что даёт финансам прозрачную разбивку по командам для сверки с одним общим счётом.

Контролли, которые одобряет твоя команда безопасности

Контроли SOC 2 Type 2, обработка данных в соответствии с требованиями GDPR и управление идентификацией, ограниченное вашим IdP.

Онбординг и поддержка

Оплата и рабочие пространства команды

Контракт

Основная команда отвечает за контракт

Вспомогательные команды связываются с основной командой и используют кредиты из общего пула. Отдел продаж настраивает связь при онбординге и управляет добавлением команд со временем.

Оплата

Один счет — твоя AP-система

Счета проходят через Stripe. Для других систем закупок свяжись с командой аккаунта при оформлении контракта.

Отчётность

Разбивка потребления по командам

Финансовый отдел может распределять расходы по конкретной продуктовой линии, региону или интеграции, а использование сегодня разбивается по командам и временным периодам.

Доступ

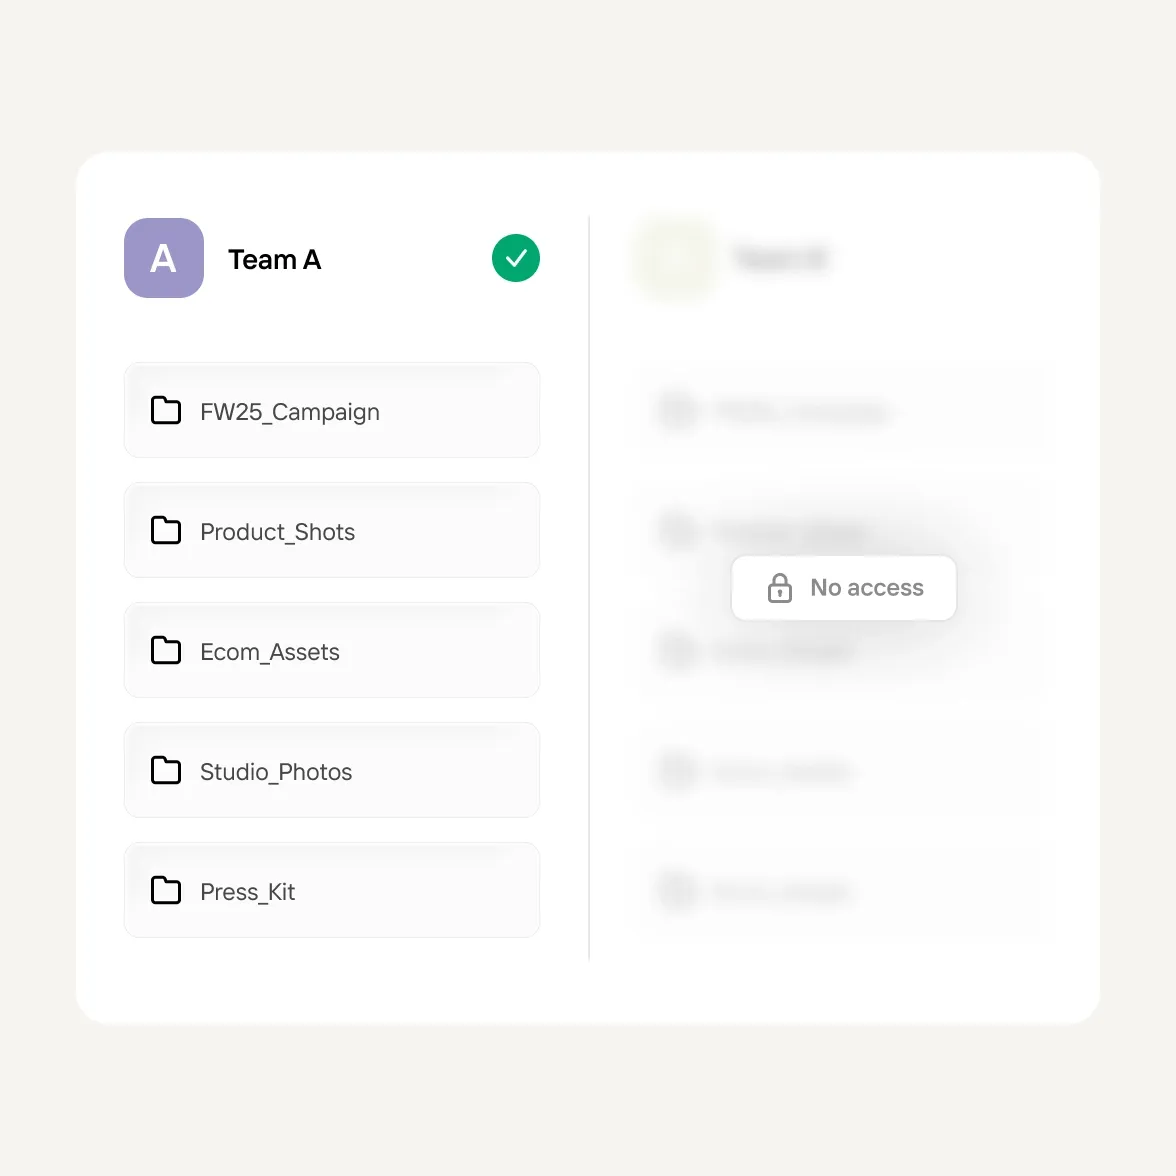
Отдельные рабочие пространства, управляемый доступ

Каждая команда работает в своём рабочем пространстве с доступом по ролям, поэтому финансы видят расходы всей организации, а команды сохраняют свою работу отдельно.
Создано для масштабирования

Без неожиданных результатов при проверке безопасности

  • Рабочие пространства, проекты и брендовые ресурсы принадлежат команде, которой они управляются. Участники одного рабочего пространства не видят проекты других команд. Совместное использование между командами возможно только по желанию и контролируется владельцами.

  • Войди через Google, Apple, Facebook или с помощью электронной почты и пароля. Для организаций, использующих Google Workspace, вход с ограничением по домену позволяет получить доступ к рабочему пространству только с корпоративных аккаунтов.

  • SOC 2 Type 2 сертифицировано, последний отчет — апрель 2026 года. Обработка данных в соответствии с требованиями GDPR. DPA предоставляется по запросу для клиентов Enterprise.

Изоляция данных рабочего пространства
Доверие и безопасность

Нам доверяют маркетинговые команды по всему миру

Photoroom соответствует стандарту SOC 2 Type 2 для своего API и полностью соответствует требованиям GDPR, обеспечивая высокий уровень безопасности, доступности и конфиденциальности данных.

Часто задаваемые вопросы

Photoroom имеет сертификат SOC 2?

В аккаунтах Enterprise с несколькими командами можно ли управлять тем, какие данные видит каждая команда?

Как отслеживается расход кредитов по ключу API или команде?

Как происходит ротация или отзыв API-ключей Photoroom?

Какие журналы аудита доступны в Photoroom?

Поддерживает ли Photoroom SSO с Okta или другими корпоративными провайдерами идентификации?

Поддерживает ли Photoroom многофакторную аутентификацию (MFA)?

Начни продавать с первого взгляда

Создавай фото товаров, готовые к размещению, за секунды.